Aktualizacje
WordPress, wtyczki, motyw i tłumaczenia – regularnie, po kopii zapasowej i z kontrolą po wdrożeniu.
Nieaktualizowany WordPress to najczęstsza furtka dla włamań i jeden z powodów spadków w Google. Aktualizujemy WordPressa, wtyczki, motyw i PHP bezpiecznie: z kopią zapasową, testem i kontrolą po wdrożeniu.
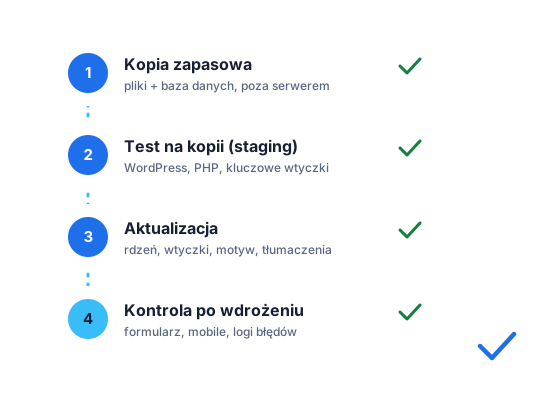
WordPress sam w sobie jest dobrze utrzymywanym systemem. Problem leży zwykle w otoczeniu: zdecydowana większość zgłaszanych luk bezpieczeństwa dotyczy wtyczek i motywów, a nie samego rdzenia. Każda nieaktualizowana wtyczka to potencjalne wejście dla automatycznych botów, które masowo skanują strony w poszukiwaniu znanych podatności.
Skutki zaniedbań widzimy w audytach regularnie:
Szczegółową checklistę opisaliśmy w poradniku Jak bezpiecznie zaktualizować WordPressa.
WordPress, wtyczki, motyw i tłumaczenia – regularnie, po kopii zapasowej i z kontrolą po wdrożeniu.
Automatyczne kopie plików i bazy przechowywane poza serwerem, z regularnym testem odtworzenia.
Zapora aplikacyjna, ochrona logowania, 2FA dla administratorów, przegląd kont i uprawnień.
Dostępność strony, ważność certyfikatu SSL, alerty o błędach i nieautoryzowanych zmianach plików.
Cache, optymalizacja bazy i obrazów, aktualizacja PHP – szybsza strona to lepsze Core Web Vitals.
Aktualizacja treści, cen, zdjęć czy godzin otwarcia w ramach ustalonego czasu w miesiącu.
| Jednorazowa aktualizacja | Stała opieka (abonament) | |
|---|---|---|
| Dla kogo | Strona dawno nieaktualizowana, jednorazowy przegląd | Firmy, dla których strona generuje zapytania |
| Kopia zapasowa | Przed aktualizacją | Automatyczna, regularna, poza serwerem |
| Aktualizacje | Jednorazowo | Regularnie, aktualizacje bezpieczeństwa priorytetowo |
| Monitoring i alerty | – | Tak |
| Drobne zmiany treści | – | W ramach ustalonego czasu |
| Raport | Po wykonaniu prac | Co miesiąc |
Prace wykonujemy w technicznym zapleczu Gemini IT – administracja serwerami i bezpieczeństwo IT.
Opieka techniczna to nie tylko bezpieczeństwo. Aktualna wersja PHP i lekki zestaw wtyczek przyspieszają stronę, a szybkość ma znaczenie dla pozycji i dla tego, czy użytkownik z telefonu w ogóle poczeka na załadowanie. Przy okazji aktualizacji sprawdzamy też podstawy SEO: indeksację, mapę witryny, błędy 404 i ustawienia wtyczki SEO.
Jeśli chcesz pójść krok dalej, połącz opiekę z pozycjonowaniem lokalnym lub kampanią Google Ads.
Może – najczęściej przez konflikt wtyczki z nową wersją WordPressa lub PHP. Dlatego nigdy nie aktualizujemy „na żywo” bez zabezpieczenia: najpierw pełna kopia zapasowa, przy większych zmianach test na kopii testowej (staging), a po aktualizacji sprawdzenie kluczowych podstron i formularzy. W razie problemu przywracamy stronę z kopii.
Aktualizacje bezpieczeństwa warto wdrażać jak najszybciej po wydaniu, a pozostałe aktualizacje wtyczek i motywu – regularnie, zwykle raz w tygodniu lub raz na dwa tygodnie. Najgorsza strategia to aktualizowanie „raz na rok”: wtedy zmian jest tak dużo, że ryzyko awarii rośnie, a strona przez miesiące działa z lukami.
Zaczynamy od audytu: wersja WordPressa i PHP, lista wtyczek (w tym porzuconych przez autorów), ślady infekcji. Następnie aktualizujemy stronę etapami na kopii testowej. Przy bardzo starych stronach czasem bardziej opłaca się przebudowa – powiemy to wprost po audycie.
Odcinamy źródło infekcji, czyścimy pliki i bazę danych, zmieniamy hasła i klucze, aktualizujemy podatne elementy i zgłaszamy stronę do ponownej weryfikacji w Google Search Console, jeśli została oznaczona jako niebezpieczna. Doświadczenie z bezpieczeństwa IT zespołu Gemini IT bardzo tu pomaga.
Nie. Opieka działa w modelu miesięcznym. Możesz też zamówić jednorazową aktualizację i przegląd bezpieczeństwa bez stałego abonamentu.
Zamów bezpłatny przegląd: wersja WordPressa i PHP, nieaktualne i porzucone wtyczki, kopie zapasowe i podstawowe zabezpieczenia.